
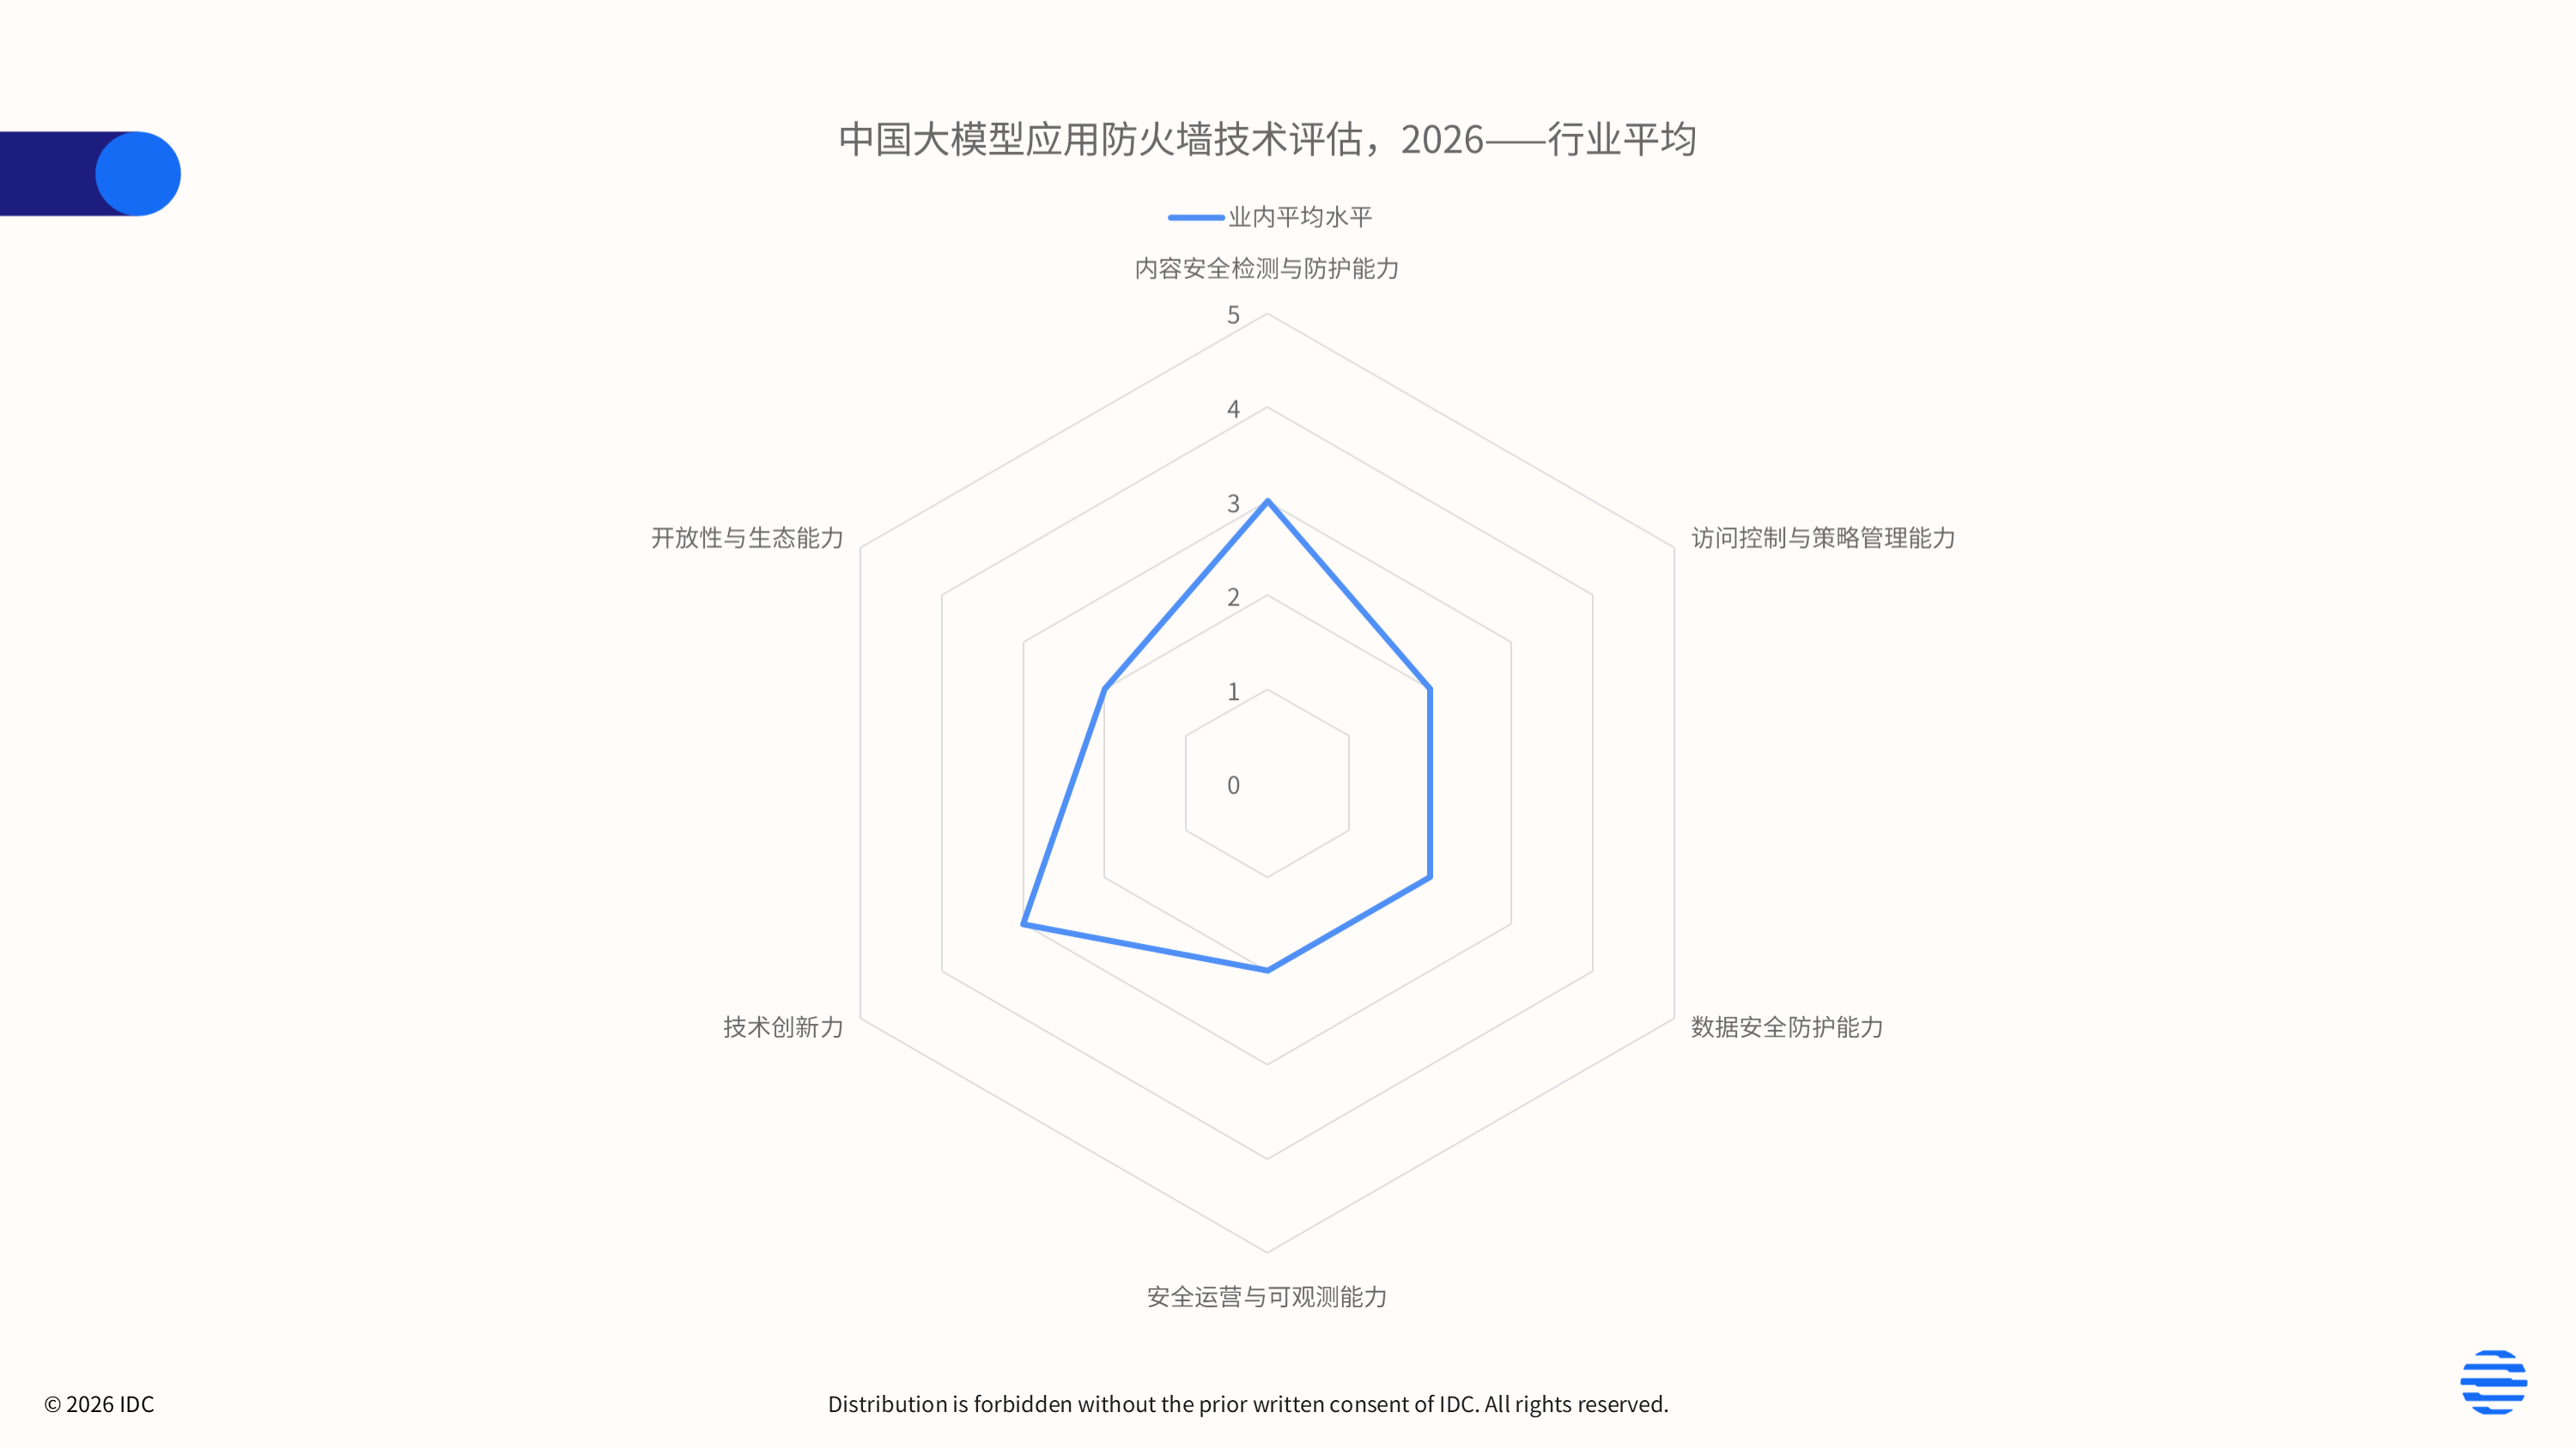
随着生成式AI接入企业核心业务,传统WAF和API网关已经盖不住Prompt攻击、数据泄露这些新风险,但市场上还没有一套统一的评估标准——国际数据公司(IDC)于近日发布首份《中国大模型应用防火墙技术评估,2026》(Doc#CHC53617126,2026年9月)报告,第一次对中国大模型应用防火墙产品技术进行系统性技术评估,报告从大模型应用防火墙产品的内容安全检测与防护能力、访问控制与策略管理能力、数据安全防护能力、安全运营与可观测能力、技术创新力以及开放性与生态能力六大维度入手,对360数字安全集团、安恒信息、阿里巴巴、长亭科技、Fortinet、火山引擎、华为、君同未来、绿盟科技、领信数科、奇安信、启明星辰集团、瑞数信息、天融信、腾讯15家厂商进行了评估,并给出行业平均标准。
IDC基于本次大模型应用防火墙技术评估结果的行业平均标准发现,目前中国大模型应用防火墙产品技术仍处在发展初期,多数产品能力主要聚焦在输入输出防护、内容安全检测、敏感信息识别和防护等基础检测与防护能力上,对于复杂AI应用场景的安全治理能力仍存在诸多不足。
IDC认为,随着生成式AI和智能体进入企业核心业务,大模型应用防火墙正从早期的提示词检测和内容过滤产品,逐步演进为覆盖模型、智能体、数据和运行时的AI原生安全平台。未来,产品将围绕AI驱动防护、全模态安全、统一治理、自适应防御等方向持续演进,成为企业AI基础设施的重要组成部分,产品具体的技术发展趋势如下:
- AI Native安全架构——从”规则防护”迈向”AI对抗AI”时代:未来,大模型应用防火墙将立足AI Native安全架构,采用”大模型+小模型+规则引擎”的联合决策模式,借助AI技术提升AI安全检测和防护能力。
- 安全检测和防护能力将从文本扩展至全模态场景:大模型应用防火墙将逐步支持全模态安全检测和防护能力,对文本、图片、PDF、Office 文档、网页、音视频等输入输出内容进行统一安全检测,并结合OCR识别、多模态语义 理解和跨模态关联分析,实现对隐藏Prompt、图片注入、跨模态攻击等风险的精准识别。同时,安全策略也将实现跨模态统一治理,为企业多模态AI应用提供一致的安全保障能力。
- 行业化、场景化解决方案将成为产品竞争的重要方向:为了应对行业和场景的特殊需求,大模型应用防火墙将逐步向行业化、场景化方向发展,结合行业知识、业务流程和监管要求构建差异化的安全能力。
- 安全防护与业务可用性的平衡将成为核心竞争力:大模型应用防火墙将从”一刀切”的静态拦截逐步演进为基于风险等级的动态安全治理体系,根据用户身份、业务场景、上下文语义以及风险评分,动态选择阻断、脱敏、重写、告警或人工确认等不同处置策略。同时,通过上下文关联分析、持续学习和策略优化,不断降低误报率和漏报率,在保障安全的同时最大程度提升AI应用的可用性和用户体验。动态的安全治理一方面需要技术服务提供商提供底层技术支撑,另一方面更需要产品服务团队和用户共同开发、共同成长,使产品越用越懂业务、越用越懂安全防护的边界。
- 向统一安全控制平面快速演进:大模型应用防火墙将逐步突破模型输入输出防护的定位,向覆盖模型、数据、智能体和运行时的统一AI安全控制平台演进,成为企业AI基础设施中的核心安全控制节点。AI安全控制平面(AI Security Control Plane)将统一承担模型接入、安全策略管理、身份认证、访问控制、运行时安全、风险监测、安全审计和可观测等能力,并将智能体运行时安全纳入统一治理体系,实现对Agent身份、工具调用、MCP协议、多智能体协作及运行行为的全生命周期保护。
IDC中国网络安全市场研究经理王一汀表示,当前,大模型应用防火墙技术和市场仍处在发展初期,对于多轮上下文、工具调用、多模型协同等复杂AI应用场景的安全治理能力仍有待提升。未来,随着企业AI应用的规模化落地,大模型应用防火墙将逐步从单一的安全防护组件演进为面向AI应用全生命周期的统一控制平台,融合模型接入管理、身份权限控制、数据安全、智能体安全、风险运营与自动化响应等能力,保障用户AI的全生命周期安全。IDC也将持续关注相关技术和市场的发展情况。
备注:IDC定义的大模型应用防火墙是一种专门针对大语言模型(LLM)应用场景的安全防护技术与产品形态。其作为AI应用的安全边界防护层,部署在用户、应用与大模型交互的输入/输出通道,对请求与响应进行实时检测、过滤和阻断,从而防止恶意提示词注入、越权访问、敏感数据泄露和对抗攻击。
进一步交流
如您希望进一步了解本次评估的详细方法、各厂商能力表现,或探讨大模型应用防火墙在企业AI安全治理中的落地路径,欢迎与IDC中国网络安全市场研究团队联系。我们期待与您就报告内容及行业实践展开更多交流。请点击此处与我们联系。